Leverancier Deense ombudsman kan toegang tot gelekte bijlagen niet uitsluiten
De hostingleverancier van Folketingets Ombudsmand in Denemarken kan niet vaststellen of een beveiligingslek leidde tot toegang tot vertrouwelijke bijlagen van burgers en staat in contact met de politie. Ombudsman Christian Britten Lundblad biedt excuses aan en kondigt een veiligheidsevaluatie aan.
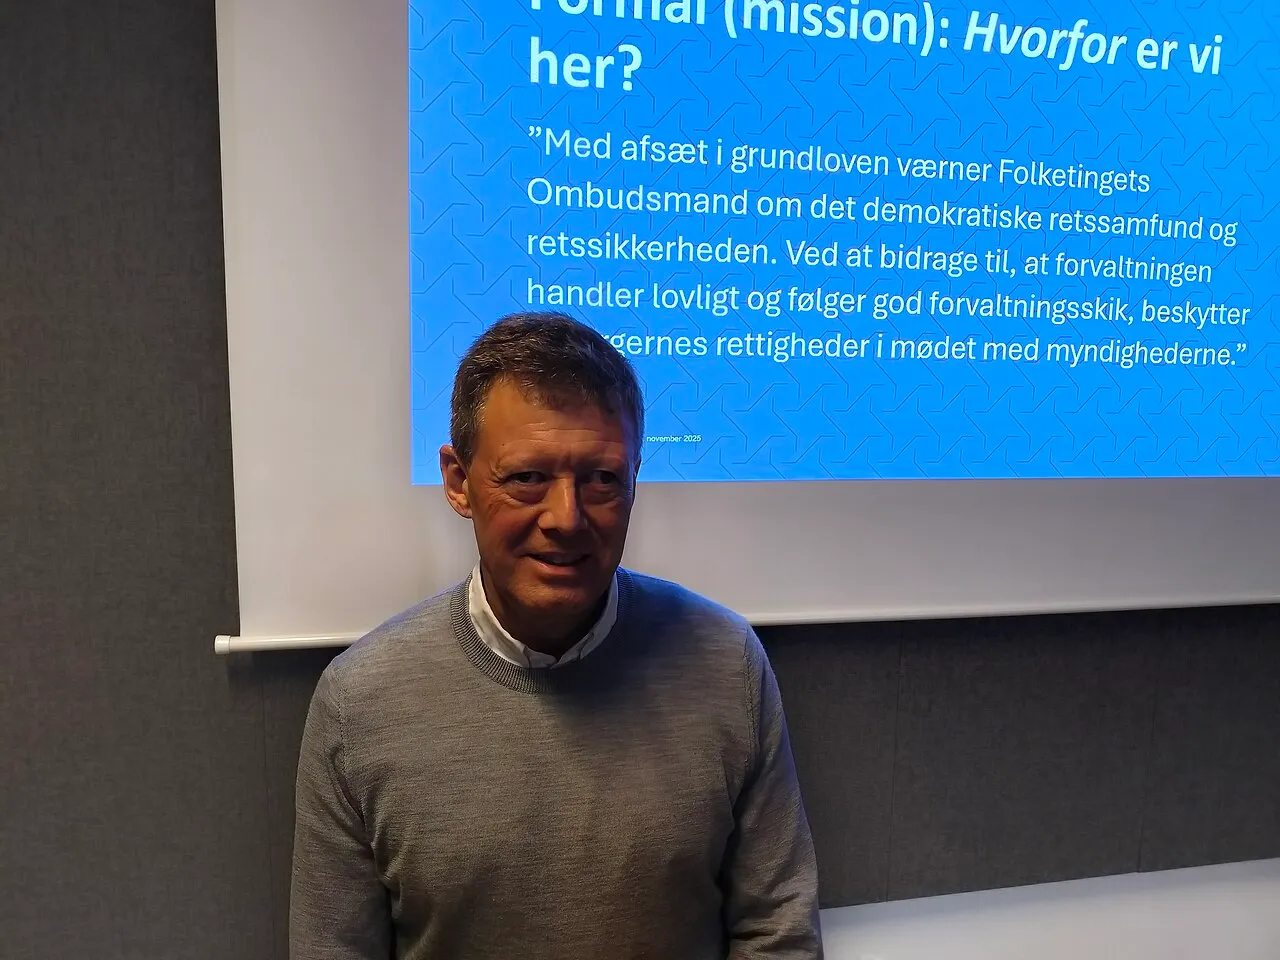
Folketingets Ombudsmand, de Deense parlementsombudsman, meldt zelf dat de hostingleverancier van zijn website niet kan vaststellen of onbevoegden na een beveiligingslek daadwerkelijk bijlagen hebben geopend, gewijzigd of gedownload. De leverancier staat daarover in contact met de politie. Mogelijk probeerde de aanvaller bijlagen te versleutelen en aan te passen.
Folketingets Ombudsmand behandelt klachten van burgers over de Deense overheid, vergelijkbaar met de Nationale ombudsman in Nederland. Het beveiligingslek trof, meldt Folketingets Ombudsmand zelf, een eerdere versie van zijn website. Het ging uitsluitend om de bijlagen bij klachtformulieren die tussen 26 april en 8 september 2026 zijn ingediend, niet om de klachtformulieren zelf.
Ombudsman Christian Britten Lundblad van Folketingets Ombudsmand noemt het incident zeer ernstig. Hij biedt zijn oprechte excuses aan de getroffen burgers. Lundblad zegt dat zijn bureau gegevensbeveiliging serieus neemt.
Folketingets Ombudsmand kondigt aan de huidige maatregelen voor gegevensbeveiliging te evalueren. Het bureau overweegt daarnaast extra beveiligingsstappen om herhaling van het lek te voorkomen.
Bronnen
- Folketingets Ombudsmand er ramt af sikkerhedsbrud — TV 2 Kosmopol,
- Folketingets Ombudsmand er ramt af sikkerhedsbrud — Jyllands-Posten,
- Folketingets ombudsmand hacket — TV 2 ØST,
- Sikkerhedsbrud hos Folketingets Ombudsmand: Fortrolige bilag kan være lækket — Presse-fotos.dk,
Methodiek
Dit artikel is door een AI-systeem geschreven op basis van feiten uit nieuwsmedia in Denemarken en openbare bronnen, met de bron bij elk feit, en gecontroleerd volgens onze methodologie. De auteursnaam is een redactioneel pseudoniem. Fouten? Meld ze via de contactpagina.
0/4 feiten bevestigd door een openbare bron · 4 gemeld door nieuwsmedia · betrouwbaarheid 80%
Beeld: Christian Ursilva · Wikimedia Commons · CC BY-SA
- De hostingleverancier van de ombudsman-website staat in contact met de politie over het beveiligingslek en kan niet vaststellen of de getroffen bijlagen daadwerkelijk zijn geopend, gewijzigd of gedownload. Eén bron meldt dat de aanvaller probeerde bijlagen te versleutelen en aan te passen. gemeld door nieuwsmedia: tv2east.dk, presse-fotos.dk · gecontroleerd
- Folketingets Ombudsmand meldt een beveiligingslek waarbij onbevoegde externe partijen mogelijk toegang hebben gekregen tot vertrouwelijke bijlagen van Deense burgers in klachtzaken. Het gaat om een eerdere versie van de ombudsman-website en alleen de bijlagen bij klachtformulieren die zijn ingediend tussen 26 april en 8 september 2026, niet de klachtformulieren zelf. gemeld door nieuwsmedia: tv2kosmopol.dk, jyllands-posten.dk · gecontroleerd
- Ombudsman Christian Britten Lundblad noemt het incident zeer ernstig en biedt zijn oprechte excuses aan de getroffen burgers. Hij zegt dat het bureau gegevensbeveiliging serieus neemt. gemeld door nieuwsmedia: tv2kosmopol.dk, presse-fotos.dk · gecontroleerd
- Folketingets Ombudsmand kondigt aan de huidige maatregelen voor gegevensbeveiliging te evalueren en overweegt extra beveiligingsmaatregelen in te voeren om herhaling te voorkomen. gemeld door nieuwsmedia: tv2kosmopol.dk, presse-fotos.dk · gecontroleerd
Vaker Denemarken Vandaag in Google? Kies ons als voorkeursbron